Scope van de opdracht
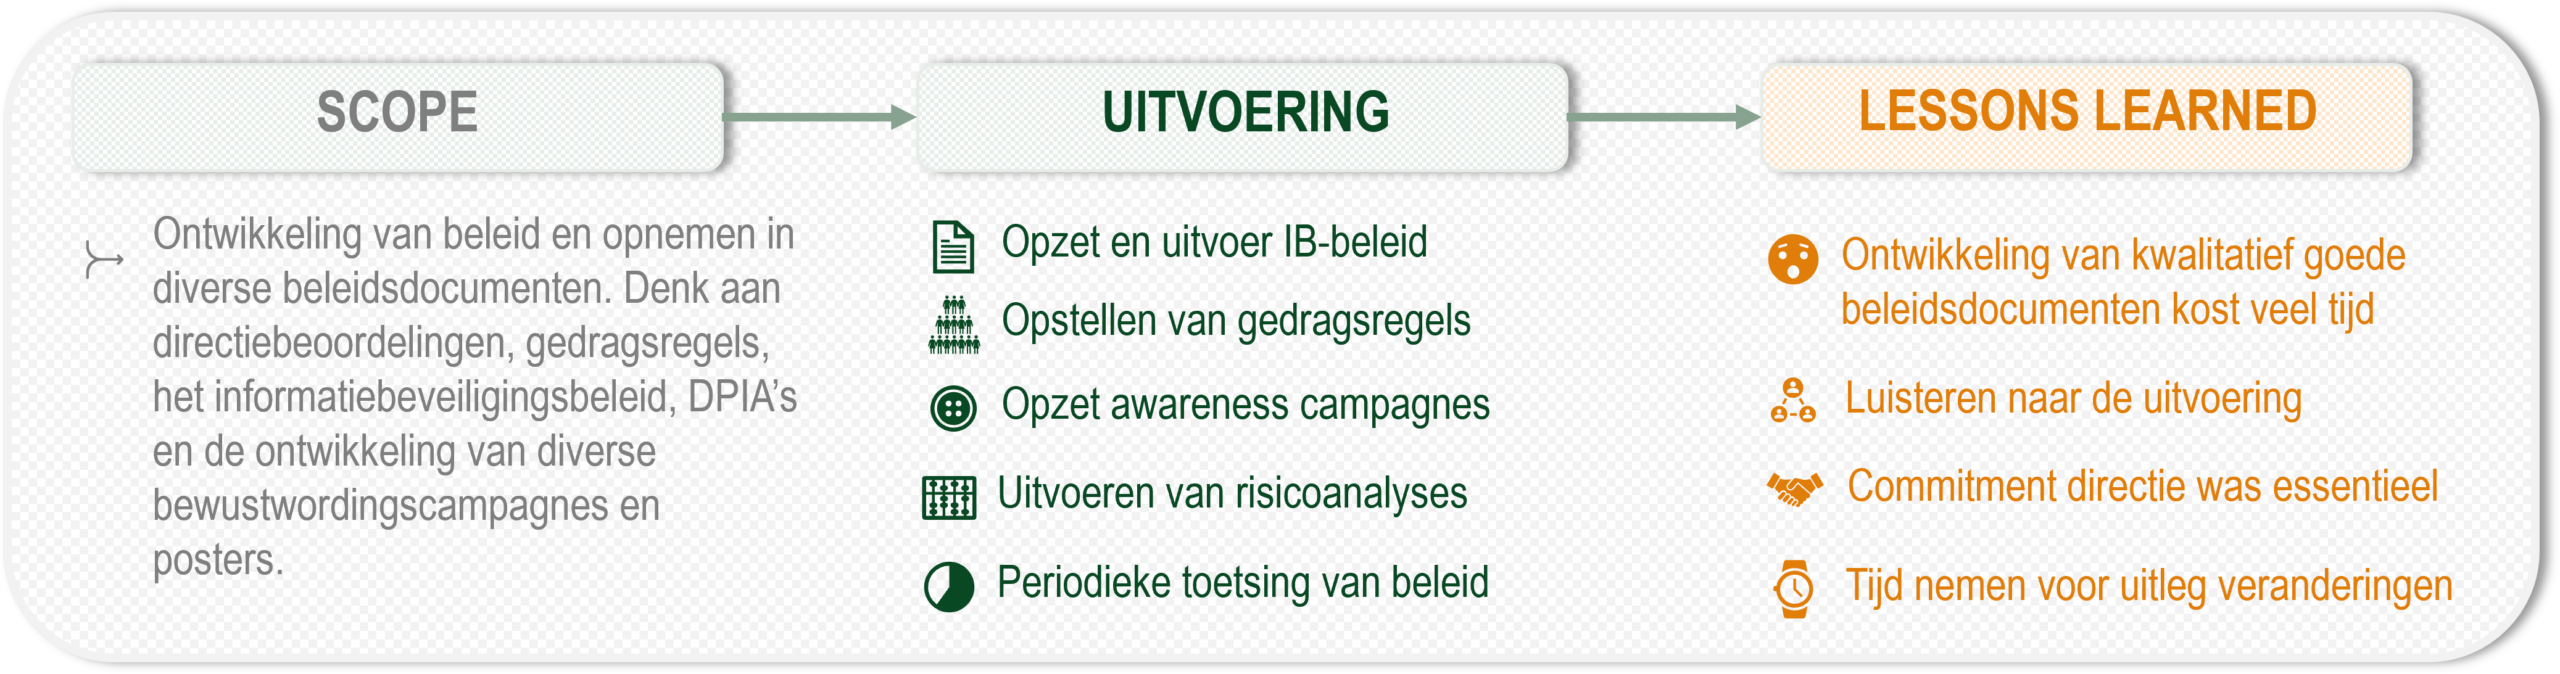
Om informatiebeveiliging structureel en duurzaam te borgen binnen de organisatie was behoefte aan een samenhangende documentenset die als fundament kon dienen voor het Information Security Management System. Het doel van deze opdracht was het ontwikkelen van een complete toolkit waarin beleid, procedures, richtlijnen, risico’s en beheersmaatregelen op een overzichtelijke en beheersbare wijze met elkaar verbonden zijn. De documentatie moest niet alleen voldoen aan de eisen van ISO 27001, maar ook praktisch toepasbaar zijn binnen de dagelijkse bedrijfsvoering. Daarnaast was het belangrijk om management, medewerkers en proceseigenaren een gezamenlijk referentiekader te bieden waarmee informatiebeveiliging onderdeel zou worden van de organisatiecultuur.
Uitvoering van de opdracht
Binnen deze opdracht is een breed scala aan beleidsdocumenten en ondersteunende middelen ontwikkeld om informatiebeveiliging in alle lagen van de organisatie te verankeren. Als basis is een informatiebeveiligingsbeleid opgesteld waarin de doelstellingen, uitgangspunten en verantwoordelijkheden rondom informatiebeveiliging zijn vastgelegd. Aanvullend hierop zijn gedragsregels ontwikkeld die medewerkers concrete handvatten bieden voor veilig en verantwoord handelen in de dagelijkse praktijk.
Om de bewustwording binnen de organisatie te vergroten zijn diverse communicatiemiddelen ontwikkeld, waaronder posters en visuele campagnes gericht op onderwerpen zoals veilig omgaan met gegevens, onderlinge samenwerking, privacybewustzijn en professioneel gedrag. Door informatiebeveiliging zichtbaar en begrijpelijk te maken voor medewerkers werd gewerkt aan een cultuur waarin veiligheid een gedeelde verantwoordelijkheid werd.
Naast beleidsmatige documenten is een continuïteitsplan ontwikkeld om de organisatie voor te bereiden op verstoringen, calamiteiten en uitval van kritieke processen. Om privacy- en informatiebeveiligingsrisico’s inzichtelijk te maken is bovendien een Data Protection Impact Assessment uitgevoerd op organisatieniveau, waarbij werkprocessen, gegevensstromen en potentiële risico’s in kaart zijn gebracht en beoordeeld.
Een belangrijk onderdeel van de opdracht was de ontwikkeling van een integraal ISO-normscherm. Binnen deze omgeving zijn de verschillende hoofdstukken van ISO 27001 gekoppeld aan relevante beleidsdocumenten, risicoanalyses, beheersmaatregelen, processen en verantwoordelijke functionarissen. Hierdoor ontstond een centrale plek waarin zowel auditors als medewerkers eenvoudig inzicht konden verkrijgen in de samenhang tussen beleid, uitvoering en risicobeheersing.
Om de werking van het managementsysteem blijvend te toetsen is een intern auditprogramma ontwikkeld voor een driejarige auditcyclus. Hierbij zijn audits gebaseerd op daadwerkelijke werkprocessen, waardoor niet alleen de formele documentatie werd getoetst, maar ook de praktische naleving binnen de organisatie. Tot slot is een template voor directiebeoordelingen ontwikkeld en afgestemd met het management, zodat periodiek kan worden beoordeeld of het informatiebeveiligingsbeleid nog aansluit bij de organisatiedoelstellingen, risico’s en ontwikkelingen.
Lessons Learned
Een van de belangrijkste inzichten uit deze opdracht was dat het ontwikkelen van kwalitatief goede beleidsdocumenten aanzienlijk meer tijd kost dan vooraf vaak wordt ingeschat. Niet alleen moeten documenten voldoen aan normenkaders en wet- en regelgeving, maar zij moeten ook begrijpelijk, toepasbaar en herkenbaar zijn voor de mensen die ermee moeten werken. Het vinden van die balans vraagt zorgvuldigheid en uitgebreide afstemming.
Daarnaast werd duidelijk dat informatiebeveiligingsbeleid alleen succesvol kan zijn wanneer medewerkers zich betrokken voelen bij de totstandkoming ervan. Wanneer beleid uitsluitend vanuit een stafafdeling wordt ontwikkeld en vervolgens wordt opgelegd aan de organisatie, ontstaat vaak weerstand. Medewerkers willen begrijpen waarom veranderingen nodig zijn en hoe deze bijdragen aan hun dagelijkse werkzaamheden.
Ook bleek dat de praktijk altijd leidend moet zijn bij het opstellen van beleid. Documenten die uitsluitend theoretisch zijn opgesteld verliezen snel hun waarde wanneer zij niet aansluiten op de werkelijkheid van de organisatie. Door actief te luisteren naar medewerkers, werkprocessen te observeren en praktijkervaringen mee te nemen in de ontwikkeling van beleid ontstaat documentatie die daadwerkelijk wordt gebruikt en gedragen.
Tot slot is gebleken dat een zichtbaar commitment vanuit management van groot belang is voor het succes van informatiebeveiliging. Door vooraf duidelijke afspraken te maken over rollen, verantwoordelijkheden en verwachtingen ontstaat een gezamenlijk kader waarbinnen informatiebeveiliging kan groeien. Wanneer het management zich actief achter het beleid schaart en dit ook uitdraagt in woord en gedrag, neemt de acceptatie binnen de organisatie aanzienlijk toe en ontstaat een stevig fundament voor blijvende verbetering.
Of het nu gaat om informatiebeveiliging, teamontwikkeling, projectleiding of technologie: ik geloof dat de beste oplossingen ontstaan door samen het gesprek aan te gaan. Ik maak graag tijd vrij voor een kennismaking.