Scope van de opdracht
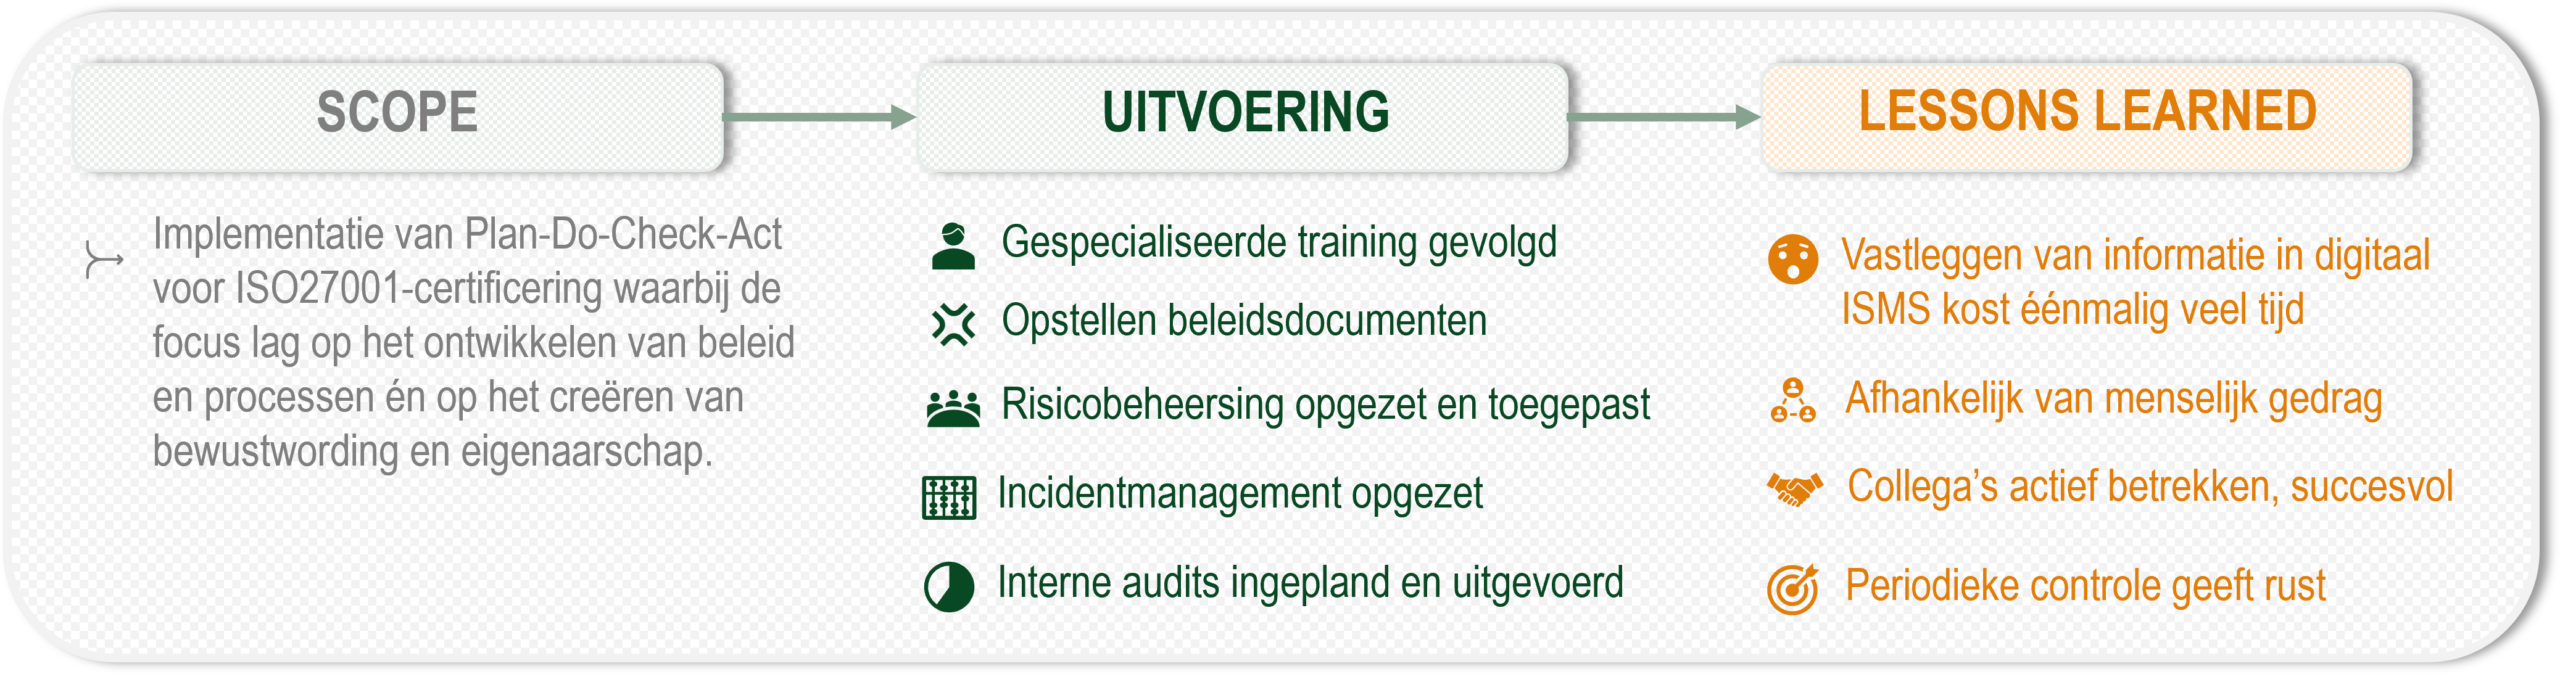
Voor het behalen en behouden van een ISO 27001-certificering is het belangrijk dat informatiebeveiliging niet wordt gezien als een eenmalig project, maar als een continu verbeterproces. Binnen deze opdracht heb ik de Plan-Do-Check-Act-cyclus van Deming geïmplementeerd als fundament voor het Information Security Management System (ISMS). Het doel was om informatiebeveiliging structureel te verankeren binnen de organisatie, risico’s beheersbaar te maken en aantoonbaar te voldoen aan de eisen van ISO 27001. Hierbij lag de focus niet alleen op het ontwikkelen van beleid en processen, maar ook op het creëren van bewustwording en eigenaarschap binnen de organisatie.
Uitvoering van de opdracht
De implementatie begon met het volgen van een gespecialiseerde training op het gebied van ISO 27001 en ISO 27002 om de normenkaders, beheersmaatregelen en implementatiestappen volledig te begrijpen. Op basis van deze kennis heb ik een digitaal Information Security Management System ingericht waarin de volledige PDCA-cyclus werd ondersteund.
Binnen de Plan-fase zijn de strategische en beleidsmatige onderdelen uitgewerkt. Hierbij zijn beleidsdocumenten opgesteld, werkprocessen beschreven en directiebeoordelingen ingericht om de governance rondom informatiebeveiliging vast te leggen. Daarnaast zijn doelstellingen geformuleerd en is bepaald op welke wijze de organisatie aantoonbaar kon voldoen aan de normen en verwachtingen van stakeholders.
Binnen de Do-fase zijn de benodigde beheersmaatregelen ontwikkeld en geïmplementeerd. Hierbij zijn onder andere een incidentenmatrix en een risicomatrix opgesteld waarmee risico’s en beveiligingsincidenten op een uniforme wijze konden worden beoordeeld en opgevolgd. Daarnaast zijn terugkerende bewustwordingscampagnes opgezet om medewerkers actief te betrekken bij informatiebeveiliging en om het kennisniveau binnen de organisatie te verhogen.
Binnen de Check-fase zijn interne audits ontwikkeld op basis van de vastgestelde werkprocessen en beheersmaatregelen. Door deze audits periodiek uit te voeren ontstond inzicht in de mate waarin processen daadwerkelijk werden gevolgd en of de geïmplementeerde maatregelen effectief waren. De auditresultaten vormden vervolgens de basis voor verdere optimalisatie van het ISMS.
Binnen de Act-fase zijn geconstateerde afwijkingen en verbeterpunten opgevolgd. Vervolgacties uit interne audits zijn uitgewerkt, toegewezen en bewaakt. Daarnaast zijn beleidsdocumenten en werkprocessen aangepast op basis van nieuwe inzichten, veranderende risico’s en de bevindingen uit audits en managementreviews. Op deze wijze ontstond een continu verbeterproces dat volledig aansloot op de uitgangspunten van de ISO 27001-norm.
Lessons Learned
Tijdens de uitvoering van deze opdracht bleek dat de opstartfase verreweg de meeste tijd en energie vraagt. Het ontwikkelen van een goede basis, het vastleggen van processen en het creëren van samenhang tussen beleid, risico’s en beheersmaatregelen vereist veel voorbereiding en afstemming. Zodra deze fundering aanwezig is, wordt het beheer van het ISMS aanzienlijk eenvoudiger.
Daarnaast werd duidelijk dat informatiebeveiliging in belangrijke mate afhankelijk is van menselijk gedrag. Het kost tijd om medewerkers op het gewenste bewustzijnsniveau te krijgen en informatiebeveiliging onderdeel te laten worden van de dagelijkse werkzaamheden. Regelmatige communicatie, herhaling en praktische voorbeelden blijken hierbij essentieel.
Ook kwam weerstand naar voren wanneer bestaande werkprocessen moesten worden aangepast. Veranderingen worden niet altijd direct als verbetering ervaren, waardoor medewerkers soms terughoudend reageren op nieuwe werkwijzen. Juist daarom bleek het belangrijk om medewerkers vanaf het begin actief te betrekken bij veranderingen en hen mee te nemen in de achterliggende redenen en voordelen van de maatregelen.
Een belangrijke les was dat succesvolle implementaties minder afhankelijk zijn van documenten en procedures dan vaak wordt gedacht. Het creëren van draagvlak en het ontwikkelen van ambassadeurs binnen de organisatie blijkt uiteindelijk één van de belangrijkste succesfactoren voor een duurzaam en effectief Information Security Management System.
Of het nu gaat om informatiebeveiliging, teamontwikkeling, projectleiding of technologie: ik geloof dat de beste oplossingen ontstaan door samen het gesprek aan te gaan. Ik maak graag tijd vrij voor een kennismaking.