Scope van de opdracht
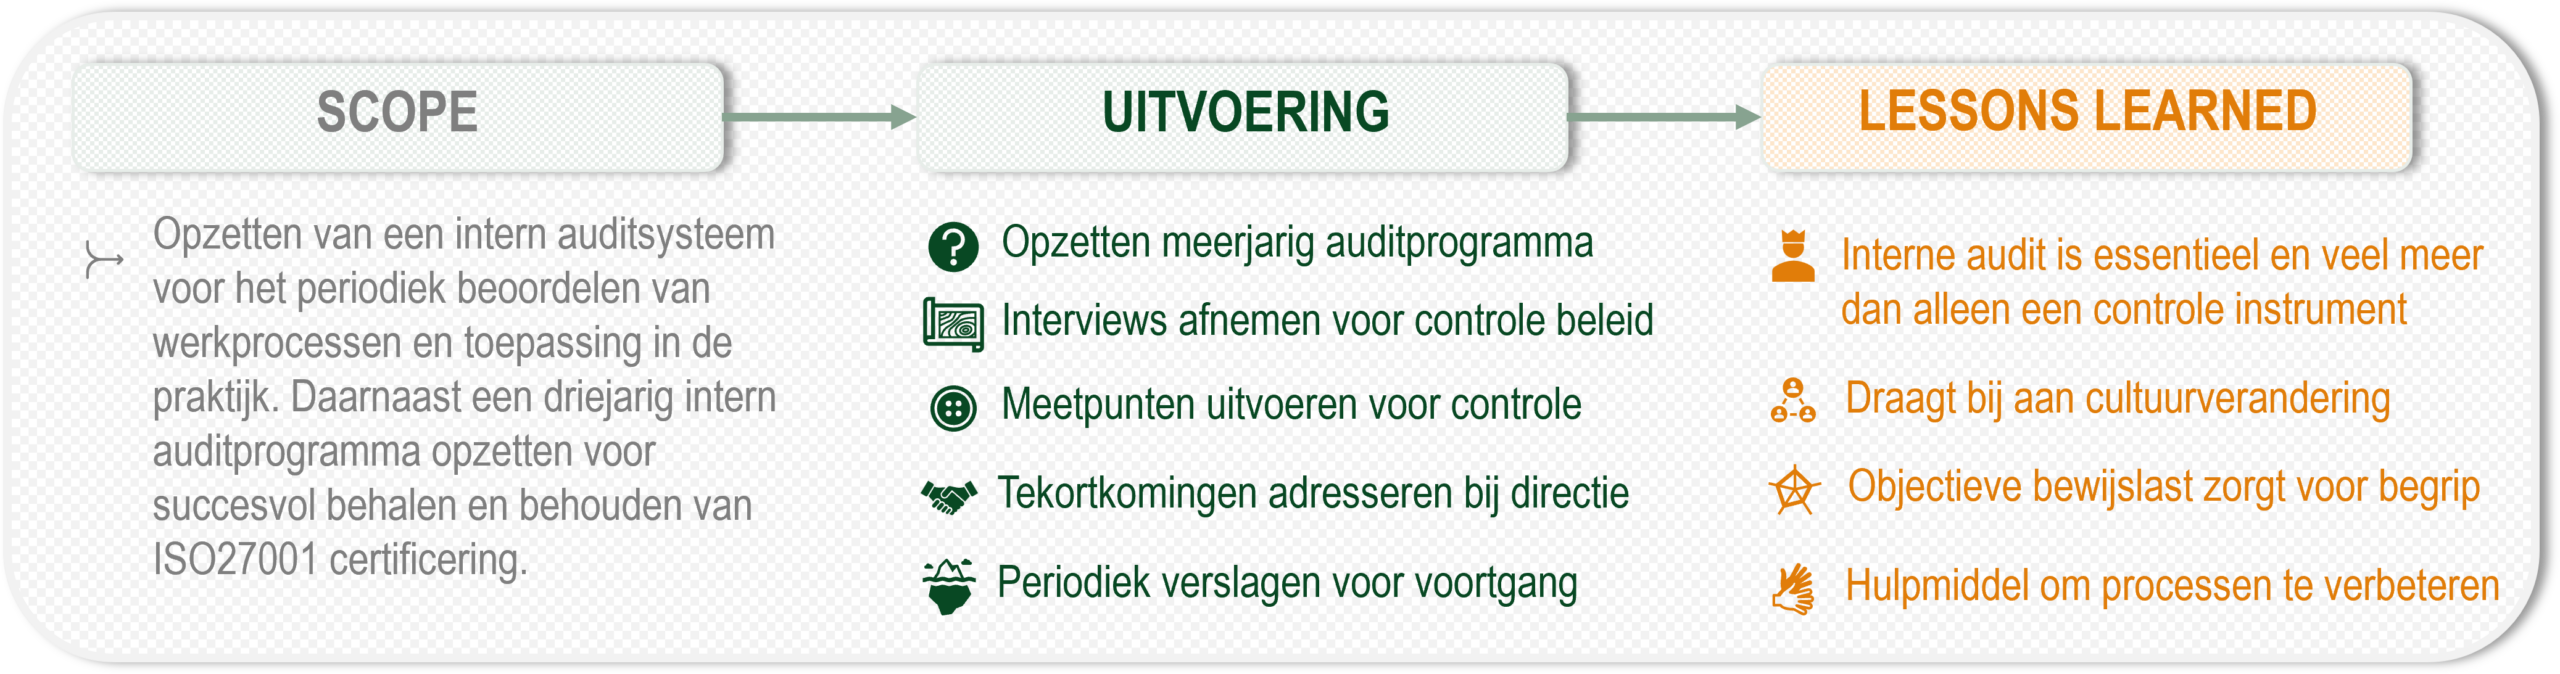
Interne audits vormen een belangrijk instrument om vast te stellen of beleid, werkprocessen en beheersmaatregelen niet alleen op papier bestaan, maar ook daadwerkelijk worden toegepast binnen de organisatie. Binnen deze opdracht is een intern auditprogramma ontwikkeld waarmee periodiek kan worden getoetst of werkprocessen volgens de afgesproken werkwijze worden uitgevoerd en of de vastgestelde meetpunten en controles daadwerkelijk functioneren. Het doel was om afwijkingen vroegtijdig te signaleren, verbeterkansen zichtbaar te maken en de organisatie continu te ondersteunen bij het verbeteren van kwaliteit, informatiebeveiliging en procesbeheersing.
Uitvoering van de opdracht
Voor deze opdracht is een meerjarig intern auditprogramma ontwikkeld waarbij alle beschreven werkprocessen minimaal één keer binnen een periode van drie jaar worden beoordeeld. Het auditprogramma is opgezet op basis van risico’s, kritische processen en organisatorische prioriteiten. Hiermee ontstaat een gestructureerde aanpak waarbij gedurende de auditcyclus alle relevante onderdelen van de organisatie worden beoordeeld.
Tijdens de audits worden interviews afgenomen met proceseigenaren, medewerkers en andere betrokkenen om inzicht te verkrijgen in de daadwerkelijke uitvoering van werkzaamheden. Daarbij wordt niet uitsluitend gekeken naar de beschreven procedures, maar juist naar de praktijk en de mate waarin medewerkers de afgesproken werkwijze volgen. Hierdoor ontstaat een realistisch beeld van de effectiviteit van processen en beheersmaatregelen.
Binnen de auditmodule is per werkproces de mogelijkheid ontwikkeld om fysieke en digitale bewijzen vast te leggen. Hierbij kan gedacht worden aan documenten, registraties, screenshots, rapportages en andere objectieve vastleggingen die aantonen dat processen daadwerkelijk worden uitgevoerd. Het uitgangspunt daarbij is dat een auditbevinding alleen geldig is wanneer deze kan worden onderbouwd met aantoonbaar bewijs. Hierdoor wordt de objectiviteit en betrouwbaarheid van auditresultaten significant vergroot.
Om auditresultaten eenduidig te kunnen registreren is een classificatiemodel ontwikkeld met de categorieën ‘conform proces’, ‘aanbeveling’, ‘kleine tekortkoming’ en ‘grote tekortkoming’. Voor iedere categorie zijn beoordelingscriteria opgesteld zodat auditors op een consistente wijze tot hun bevindingen kunnen komen. Daarnaast is beschreven welke herstelmaatregelen passend zijn bij de verschillende typen bevindingen en op welke wijze de opvolging wordt gemonitord.
De auditresultaten worden periodiek besproken met de directie. Hierdoor ontstaat bestuurlijk inzicht in de kwaliteit van werkprocessen, de uitvoering van beheersmaatregelen en de belangrijkste verbeterpunten binnen de organisatie. Samen met de CISO worden vervolgens prioriteiten bepaald en wordt besloten welke vervolgstappen nodig zijn. In veel gevallen leidt dit tot verbeteringen in werkprocessen, aanpassingen van beleid of aanvullende bewustwordingsactiviteiten.
Lessons Learned
Tijdens de uitvoering van deze opdracht werd duidelijk dat interne audits veel meer zijn dan een controle-instrument. Door periodiek aandacht te besteden aan de werking van processen ontstaat een cultuur waarin kwaliteit, risicobeheersing en informatiebeveiliging vanzelfsprekend onderdeel worden van de dagelijkse werkzaamheden. Medewerkers worden zich bewuster van hun verantwoordelijkheden en begrijpen beter waarom bepaalde maatregelen en procedures bestaan.
Daarnaast bleek dat de kwaliteit van een audit sterk afhankelijk is van objectieve bewijslast. Meningen en aannames kunnen waardevolle signalen geven, maar pas wanneer bevindingen worden onderbouwd met aantoonbare feiten ontstaat een betrouwbare basis voor verbeteringen. Het principe “geen bewijs, geen bevinding” heeft daardoor een belangrijke bijdrage geleverd aan de kwaliteit van de auditresultaten.
Een ander belangrijk inzicht was dat audits niet moeten worden gezien als een zoektocht naar fouten, maar als een hulpmiddel om processen te verbeteren. Wanneer audits worden uitgevoerd vanuit een constructieve houding ontstaat meer openheid bij medewerkers en proceseigenaren. Hierdoor worden knelpunten eerder besproken en ontstaat meer draagvlak voor verbetermaatregelen.
Tot slot bleek dat organisaties die structureel aandacht besteden aan interne audits doorgaans een hoger volwassenheidsniveau bereiken op het gebied van informatiebeveiliging en kwaliteitsmanagement. Door periodiek te toetsen, te rapporteren en verbeteringen door te voeren groeit niet alleen het bewustzijn binnen de organisatie, maar neemt ook het aantal ernstige incidenten af. Interne audits vormen daarmee een essentieel onderdeel van continue verbetering en helpen organisaties om risico’s tijdig te signaleren en beheersbaar te houden.
Of het nu gaat om informatiebeveiliging, teamontwikkeling, projectleiding of technologie: ik geloof dat de beste oplossingen ontstaan door samen het gesprek aan te gaan. Ik maak graag tijd vrij voor een kennismaking.