Scope van de opdracht
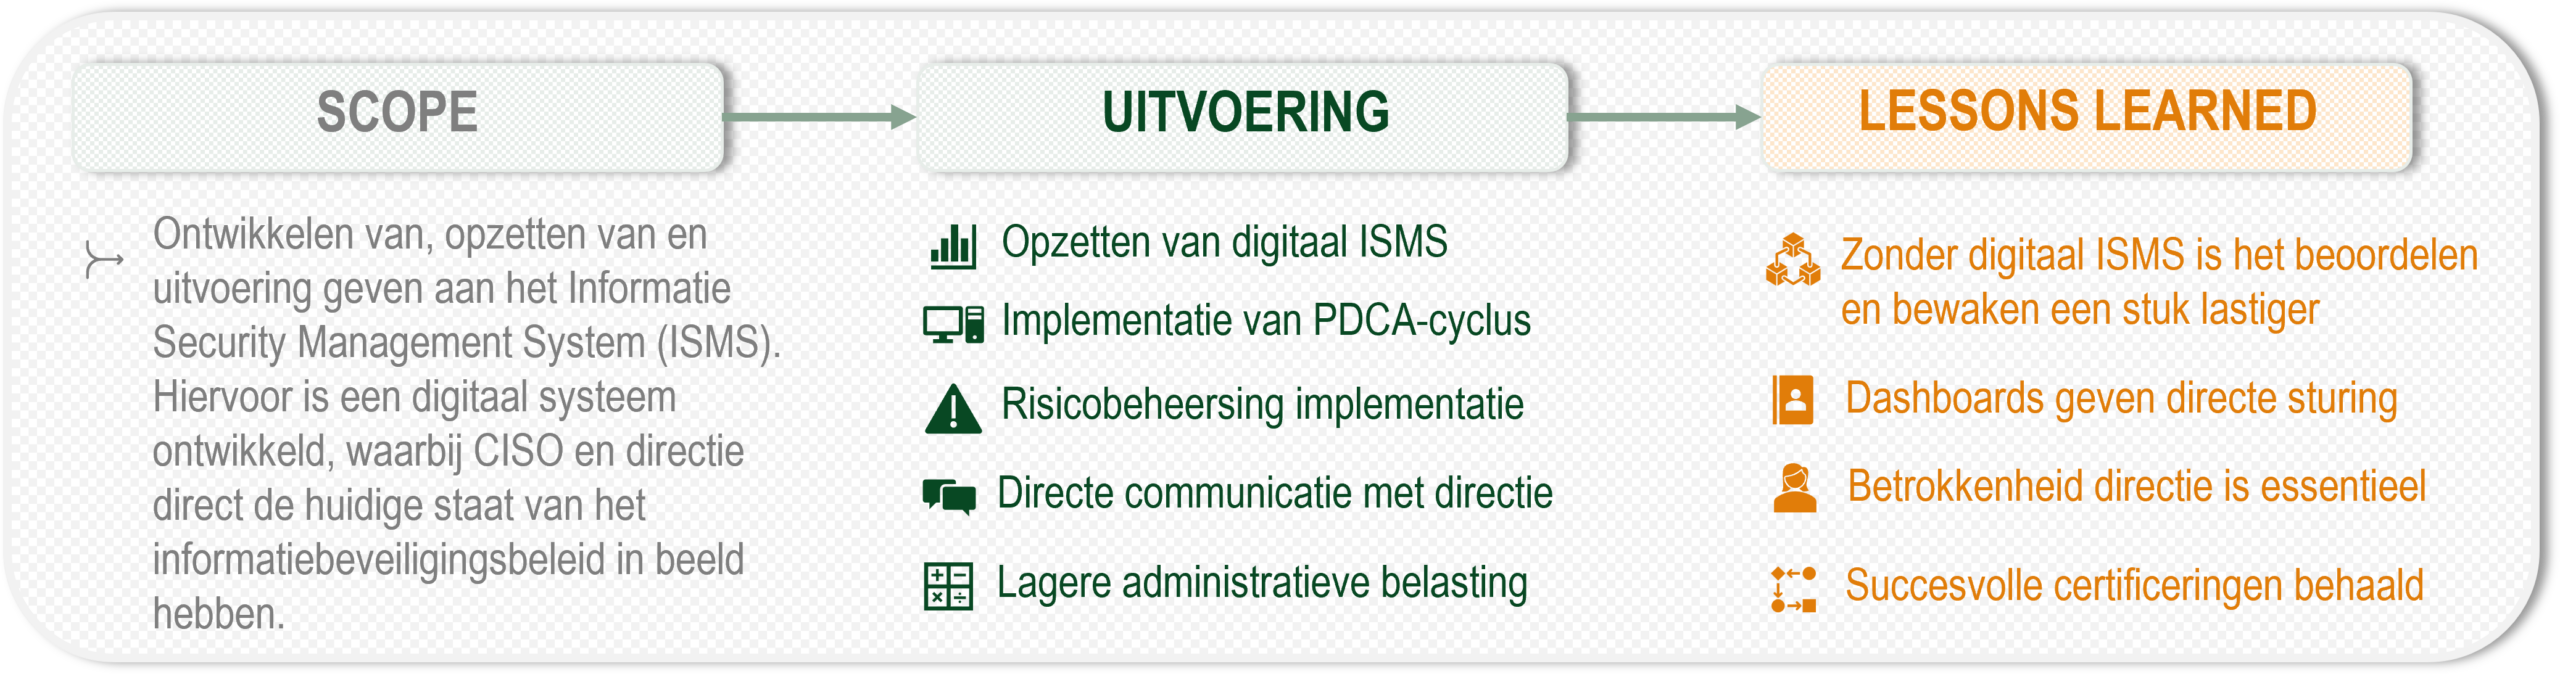
Voor het behalen en behouden van de ISO 27001-certificering is een goed functionerend Information Security Management System (ISMS) onmisbaar. In de praktijk blijkt echter dat informatiebeveiliging vaak verspreid is over documenten, spreadsheets en verschillende systemen, waardoor overzicht en sturing verloren gaan. De uitdaging binnen dit project was om alle aspecten van informatiebeveiliging op één centrale plaats samen te brengen en realtime inzicht te creëren in de voortgang, risico’s en verbeteracties binnen de organisatie.
Uitvoering van de opdracht
Om grip te houden op alle onderdelen van de ISO 27001-norm heb ik een digitaal ISMS ontwikkeld dat fungeerde als centraal stuurinstrument voor informatiebeveiliging. Het systeem bracht beleid, risico’s, beheersmaatregelen, audits, verbeteracties en managementinformatie samen binnen één geïntegreerde omgeving. Hierdoor ontstond een actueel en volledig beeld van de status van informatiebeveiliging binnen de organisatie.
Een belangrijk onderdeel van het systeem was een dashboard waarmee op ieder gewenst moment inzicht kon worden verkregen in de voortgang van het managementsysteem. Hierbij is bewust gekozen voor een inrichting op basis van de Plan-Do-Check-Act-cyclus. Hierdoor werd niet alleen zichtbaar welke activiteiten waren uitgevoerd, maar ook waar verbeteringen nodig waren en welke acties nog openstonden. Dit maakte het mogelijk om informatiebeveiliging niet als een jaarlijks certificeringstraject te benaderen, maar als een continu verbeterproces.
Naast het ondersteunen van compliance bood het digitale ISMS ook ondersteuning bij dagelijkse werkzaamheden van management, proceseigenaren en informatiebeveiligingsspecialisten. Door informatie centraal beschikbaar te maken ontstond meer transparantie, betere besluitvorming en een aanzienlijk lagere administratieve belasting. Het systeem groeide daardoor uit tot veel meer dan een registratietool alleen; het werd een platform voor sturing, monitoring en continue verbetering.
Lessons Learned
Dit project heeft laten zien dat informatiebeveiliging pas echt effectief wordt wanneer inzicht, structuur en gebruiksgemak samenkomen. Veel organisaties beschikken over de juiste documenten en procedures, maar missen het totaaloverzicht om tijdig te kunnen bijsturen. Door alle relevante informatie binnen één omgeving beschikbaar te maken, ontstaat een veel sterkere basis voor risicobeheersing en compliance.
Een belangrijke les was dat een ISMS niet moet worden ontwikkeld voor auditors, maar voor de mensen die er dagelijks mee werken. Wanneer een systeem gebruiksvriendelijk is en direct waarde toevoegt aan de dagelijkse praktijk, groeit de betrokkenheid van medewerkers en wordt informatiebeveiliging onderdeel van de organisatiecultuur in plaats van een verplichte exercitie.
Wat begon als een hulpmiddel om grip te houden op de eisen van ISO 27001, groeide door voortschrijdend inzicht uit tot een volwaardige toolkit voor informatiebeveiliging. Nieuwe functionaliteiten, dashboards en managementinformatie werden gaandeweg toegevoegd, waardoor het systeem steeds beter aansloot op de behoeften van CISO’s, managers en proceseigenaren.
Het uiteindelijke resultaat was niet alleen een succesvol ondersteunde certificering, maar vooral een krachtig instrument waarmee informatiebeveiliging structureel kon worden bestuurd, gemonitord en verbeterd. Daarmee werd het digitale ISMS een belangrijk fundament onder een volwassen en toekomstbestendige informatiebeveiligingsorganisatie.
Of het nu gaat om informatiebeveiliging, teamontwikkeling, projectleiding of technologie: ik geloof dat de beste oplossingen ontstaan door samen het gesprek aan te gaan. Ik maak graag tijd vrij voor een kennismaking.